Anônimo, identificado e sigiloso
A primeira pergunta do canal público é Como você prefere se identificar?. A resposta muda o que o NearOne Trust guarda sobre a pessoa, quem pode ver esses dados e como ela recupera o acesso se perder a chave.
Esta página explica as três opções do ponto de vista de quem relata e de quem trata o caso, e o que acontece por trás de cada uma.
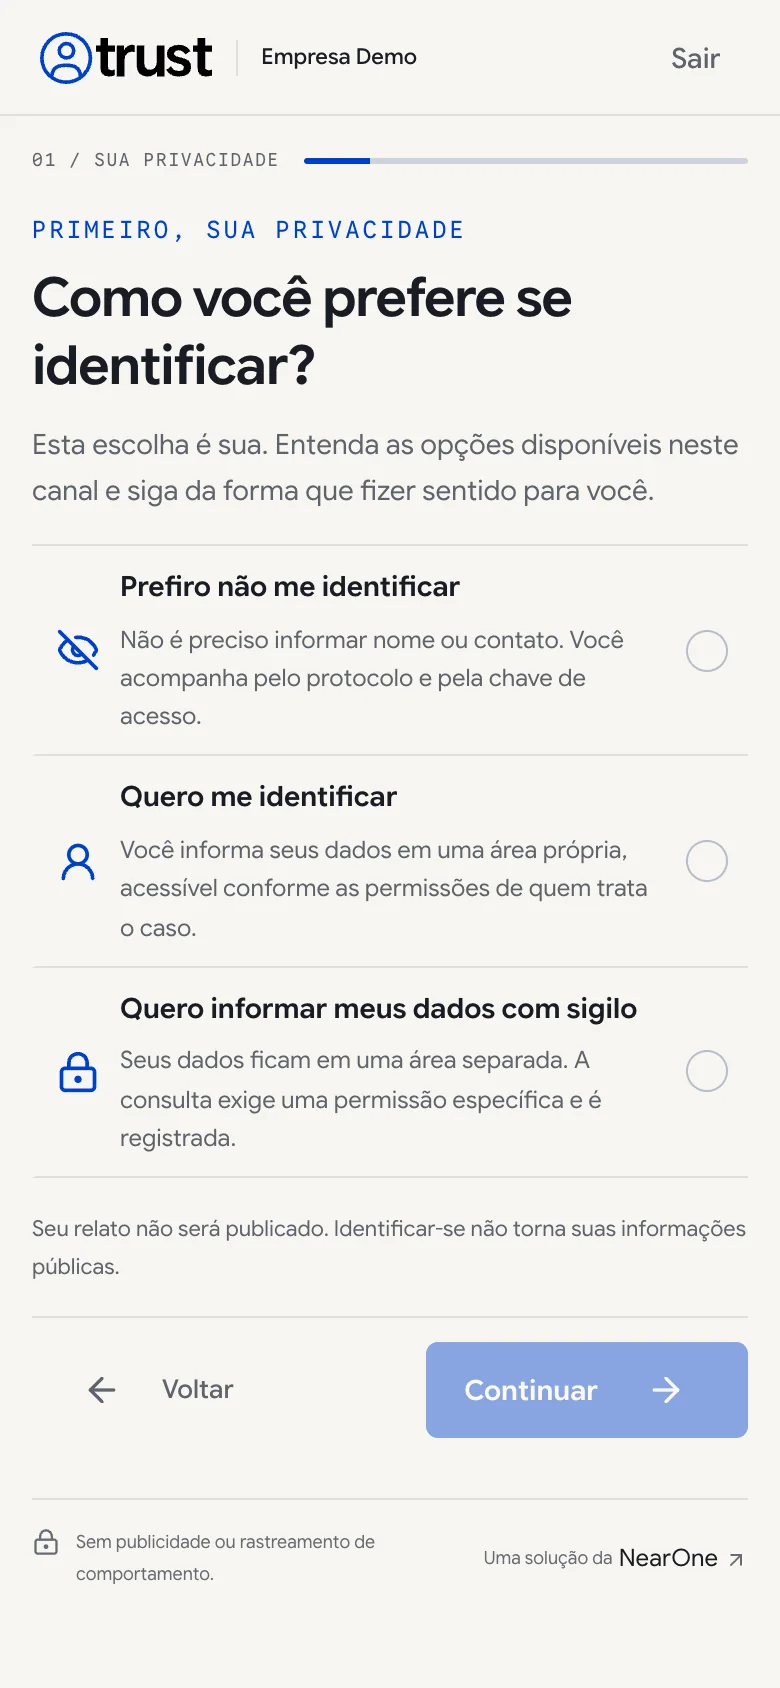
As três opções lado a lado
| Anônima | Identificada | Sigilosa | |
|---|---|---|---|
| Opção no canal | Prefiro não me identificar | Quero me identificar | Quero informar meus dados com sigilo |
| Nome e contato | Não são pedidos | Informados pela pessoa | Informados pela pessoa |
| Onde ficam | Não existem no sistema | Em uma área separada do relato, cifrada | Em uma área separada do relato, cifrada |
| Quem pode consultar | Ninguém (não há o que consultar) | Quem tem acesso ao caso, com motivo e segundo fator | Quem tem acesso ao caso e a permissão específica reporting.identity.reveal, com motivo e segundo fator |
| Cada consulta | Não se aplica | Fica registrada | Fica registrada |
| Acompanhamento | Protocolo e chave | Protocolo e chave | Protocolo e chave |
| Recuperação da chave perdida | Não existe | Pelo e-mail de recuperação, se cadastrado | Pelo e-mail de recuperação, se cadastrado |
| Na gestão aparece como | Anônima | Identificada | Sigilosa |
A organização define, em cada canal, quais formas de identificação a pessoa pode escolher. Um canal pode, por exemplo, aceitar apenas relatos anônimos.
Anônima
A pessoa não informa nome nem contato e não cria conta. O sistema não guarda nenhum dado de identificação: na gestão, o painel do caso mostra "Sem identidade: o sistema não guarda dados de quem relatou."
Mesmo assim, ela continua a conversa com a equipe usando protocolo e chave de acesso: responde a pedidos de complemento, acrescenta informações e vê o resultado.
O texto, os arquivos e o contexto do relato podem revelar quem escreveu (um horário de turno, uma conversa a dois, uma foto com metadados). O canal orienta a pessoa a revisar o que envia. A equipe também é lembrada, na própria tela, de que o texto livre pode conter dados que identificam pessoas e não deve ser copiado para fora do caso.
Como não há nenhum dado para provar quem é o dono do relato, um relato anônimo não tem recuperação de chave. Nem a equipe nem o administrador conseguem recuperá-la.
Identificada
A pessoa informa seus dados em uma área própria do formulário. O relato continua confidencial: só a equipe com acesso ao caso trabalha nele.
Na gestão, a identidade não vem junto com o caso. Quem trata o caso vê o relato, a análise e a conversa, mas o nome só aparece se alguém usar Consultar identidade, escolher um motivo e confirmar o segundo fator.
O NearOne Trust guarda o que a pessoa digitou. Ele não confere documento nem identidade civil.
Sigilosa
A pessoa quer que a empresa saiba quem ela é, mas apenas quem realmente precisa. Os dados ficam na mesma área separada e cifrada da opção identificada, com uma barreira a mais: a consulta exige uma permissão específica, concedida por um papel da organização.
Quem tem acesso ao caso mas não tem essa permissão trata normalmente o caso e vê o aviso "A identidade deste relato é sigilosa: consultá-la exige a permissão específica."
Use esta opção para separar quem apura de quem pode conhecer a identidade. Por exemplo, uma equipe de apuração trata o relato e somente o comitê de ética, com a permissão, consulta a identidade quando a apuração realmente precisar.
Como a identidade é guardada
Na prática:
- A identidade é cifrada antes de chegar ao banco de dados. Ela é guardada com cifragem AES-GCM, vinculada ao identificador do relato. Assim, um conteúdo cifrado não pode ser copiado para outro relato e lido lá.
- O caso não carrega a identidade. Telas, listas, filtros, indicadores, automações, webhooks e a triagem assistida por IA trabalham com o caso, nunca com o cofre.
- Consultar é um ato deliberado. A consulta exige:
- acesso ao caso (quem está impedido por conflito de interesse não tem);
- para relatos sigilosos, a permissão
reporting.identity.reveal; - um segundo fator verificado na sessão;
- um Motivo da consulta: Triagem, Apuração, Exigência legal ou Outro motivo.
- O registro vem antes do dado. A linha "quem consultou, qual caso, quando, por qual motivo" é gravada na mesma operação que devolve a identidade. Se o registro falhar, a identidade não é exibida.
- Tentativas negadas também ficam registradas para quem já pode ver o caso. Assim, uma recusa não passa despercebida, e o registro nunca confirma a um estranho que o caso existe.
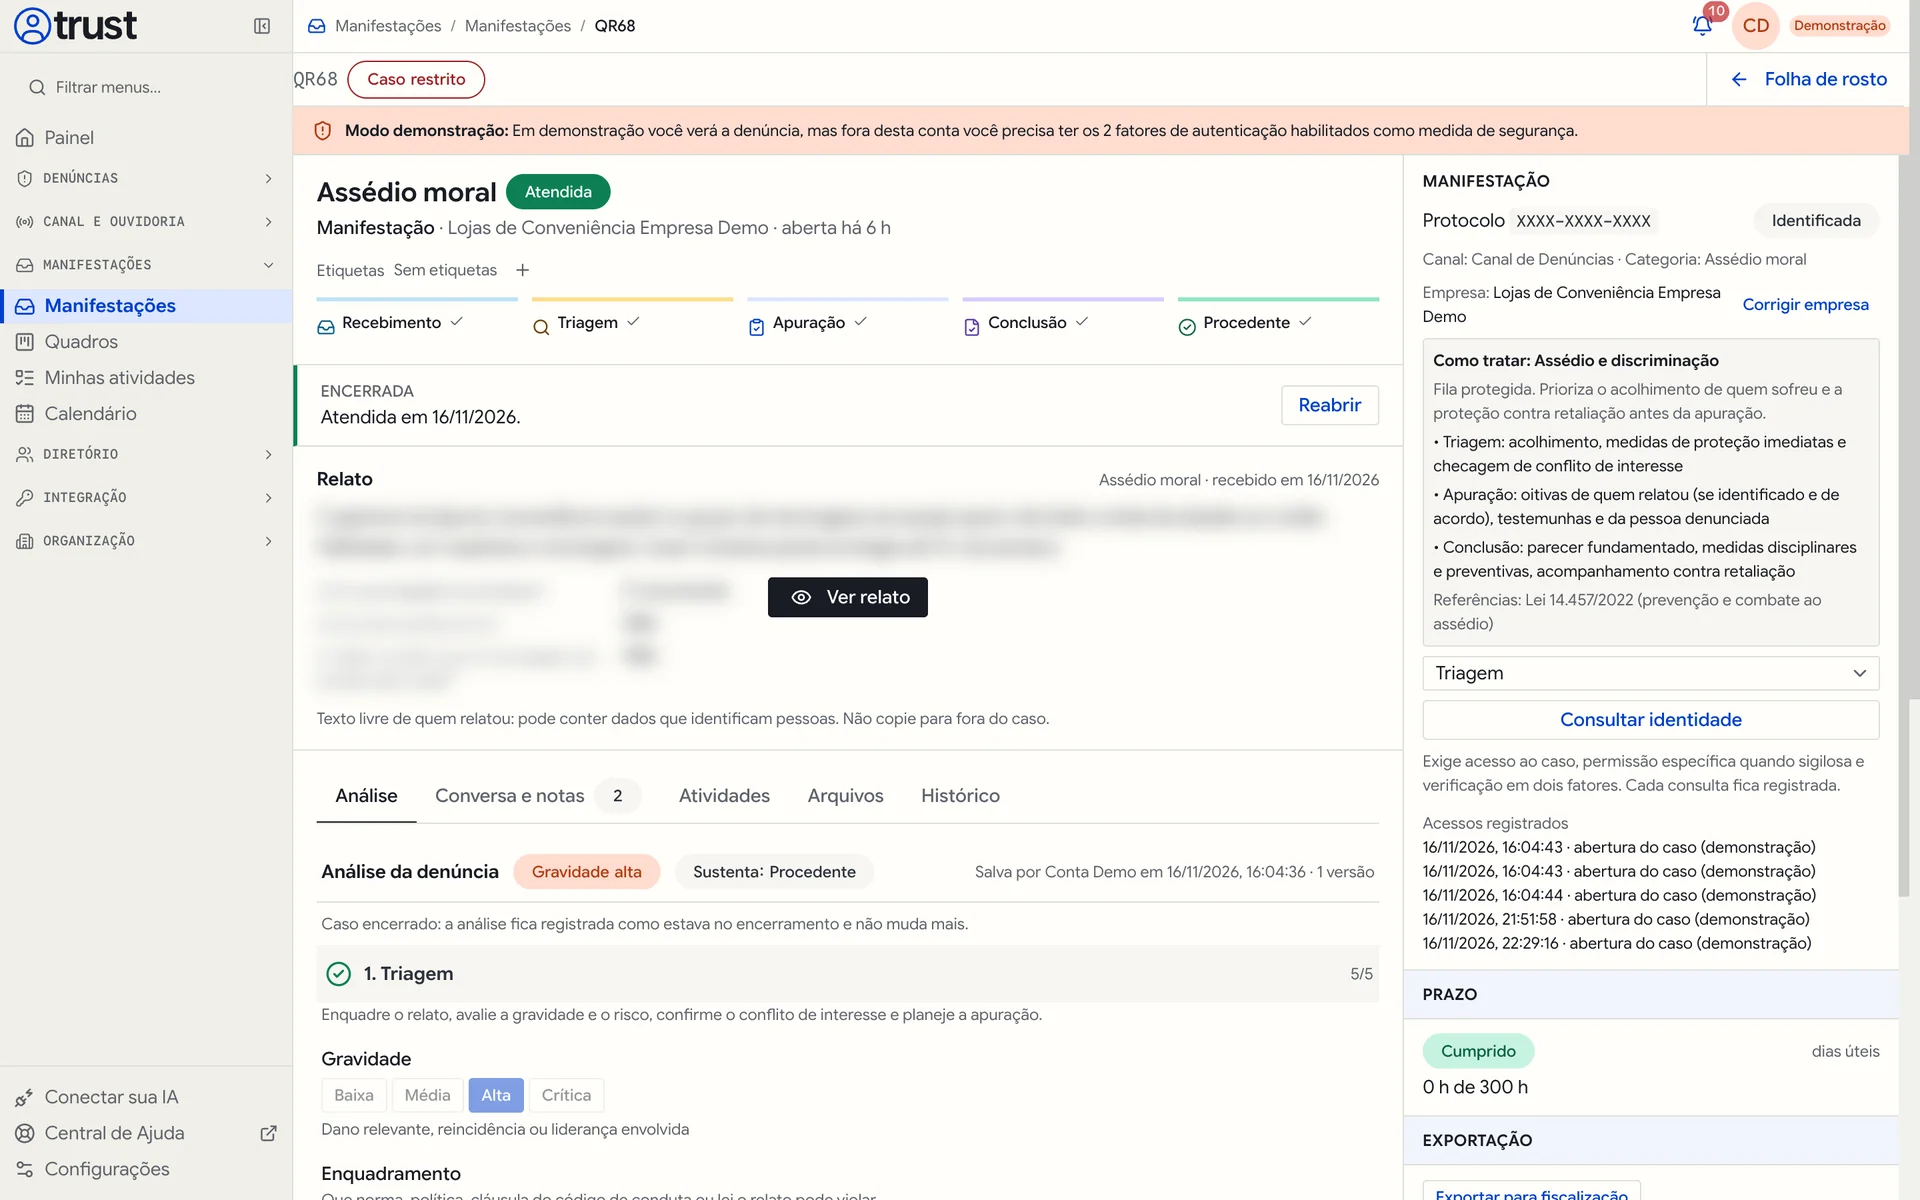
Quem vê os registros de acesso
O painel Manifestação de cada caso mostra os Acessos registrados: abertura do caso, leitura do relato, consultas de identidade e exportações, com data e hora. A tabela que guarda esses registros só aceita inclusões. Nem a equipe nem um administrador conseguem alterá-la ou apagá-la.
Isso protege as duas pontas:
- quem relatou, porque qualquer consulta à sua identidade deixa rastro e motivo;
- a empresa, porque consegue demonstrar que o acesso foi restrito e justificado.
Exportação e identidade
A ação Exportar para fiscalização gera um pacote do caso sem identidade por padrão. Incluir a identidade exige as mesmas regras da consulta (para sigilosa, a permissão específica) e um segundo fator, e grava uma segunda linha de registro, separada da exportação. O pacote de evidências do programa nunca contém identidade nem protocolo. Veja Conformidade.
E-mails que a pessoa pode informar
O canal pode pedir dois e-mails diferentes, com finalidades diferentes:
| Para quê | A equipe vê? | |
|---|---|---|
| E-mail de recuperação (relatos identificados ou sigilosos) | Gerar uma nova chave se a pessoa perder a atual. É o próprio e-mail informado na identificação, quando a pessoa marca Quero poder recuperar o acesso por este e-mail, se perder a chave. | Só como parte da identidade, por meio de Consultar identidade. Para a recuperação, o relato guarda apenas uma impressão digital (HMAC) do endereço |
| E-mail de avisos (opcional, em qualquer modo) | Receber "há uma atualização" sem conteúdo | Não. Fica cifrado e só o envio automático o abre. Nem a consulta de identidade o revela |
Na recuperação, a pessoa digita o protocolo e o e-mail e recebe um código de uso único. Ao concluir, recebe uma nova chave, e a anterior deixa de funcionar. As respostas são neutras: o canal nunca diz se um protocolo ou um e-mail existe.
Mesmo em um relato anônimo, a pessoa pode cadastrar um e-mail só para avisos. Ele não identifica a pessoa para a equipe e não permite recuperar a chave.
Boas práticas para a equipe
- Trate o caso sem consultar a identidade sempre que possível. A apuração quase nunca precisa do nome de quem relatou.
- Escolha o motivo correto. O registro é a sua justificativa no futuro.
- Não copie identidade nem trechos do relato para e-mail, chat, planilha ou chamado de suporte.
- Em Envolvidos, registre por papel e função ou área. Use o nome só quando for indispensável à apuração.
- Revise periodicamente quem tem a permissão
reporting.identity.reveal.
Veja também Papéis e permissões e Segurança e privacidade.