Conformidade
Normas como a Lei 14.457/2022, a NR-1 e a LGPD pedem que a empresa tenha procedimentos, os execute e consiga demonstrar que os executou. O NearOne Trust estrutura essa rotina: recebe, distribui, registra, mede e exporta. Esta página mostra, norma por norma, quais recursos apoiam cada exigência.
O NearOne Trust apoia a operação do programa, mas não substitui políticas, capacitação, apuração e decisões, que continuam sob responsabilidade da organização. Contratar o produto não comprova, sozinho, o atendimento a nenhuma norma, e o produto não emite certificação. As referências legais citadas aqui e nas telas são indicações para a equipe, não parecer jurídico.
Lei 14.457/2022 (prevenção e combate ao assédio)
Para empresas com CIPA, o art. 23 da Lei 14.457/2022 prevê medidas de prevenção e combate ao assédio sexual e a outras formas de violência no trabalho, organizadas em quatro frentes.
| Frente | Como o NearOne Trust apoia |
|---|---|
| Regras internas de conduta, com divulgação aos trabalhadores | Cartaz para divulgação (A4 com o código do canal e uma mensagem do RH), links e QR codes em Canais e links, e a página pública da empresa. As regras em si são definidas pela organização |
| Procedimentos de denúncia: recebimento, acompanhamento, apuração e, quando cabível, sanções, com anonimato de quem denuncia | Canal sem conta com opção Prefiro não me identificar, protocolo e chave para acompanhar, fila protegida para assédio e discriminação, fluxo com triagem, apuração com oitivas, conclusão com Parecer fundamentado e Medidas decididas (advertência, suspensão, desligamento e outras), resposta a quem relatou e acompanhamento contra retaliação |
| Prevenção nas atividades da CIPA | Indicadores agregados por categoria e Ações preventivas com responsável, prazo e verificação. O fluxo de saúde e segurança orienta acionar SESMT/CIPA na triagem |
| Capacitação periódica | Registro de iniciativas em Ações preventivas (origem Treinamento ou cultura) e da medida Treinamento na conclusão dos casos. A capacitação em si é conduzida pela organização |
O fluxo Assédio e discriminação já traz o roteiro de atividades do tratamento: avaliar acolhimento e apoio a quem sofreu, avaliar medidas de proteção imediatas, confirmar que ninguém envolvido participa da apuração, ouvir quem relatou (se identificado e de acordo), ouvir testemunhas, ouvir a pessoa denunciada (direito de defesa), registrar parecer fundamentado, definir medidas disciplinares e preventivas e programar o acompanhamento contra retaliação.
NR-1 (gerenciamento de riscos, inclusive psicossociais) e NR-5 (CIPA)
A gestão de riscos psicossociais exige identificação, avaliação, medidas de prevenção e acompanhamento. Relatos e recorrências podem sinalizar problemas na organização do trabalho, como carga excessiva, cobrança abusiva ou assédio. O canal fornece informações para esse processo.
| Necessidade | Recurso |
|---|---|
| Perceber riscos cedo | Canal acessível por QR code e link, com categorias para assédio, discriminação, violência, saúde e segurança |
| Agir sobre risco imediato | Fluxo Saúde, segurança e meio ambiente, que começa pela etapa Avaliação de risco ("há risco imediato a pessoas ou ao ambiente? Aplicar medida urgente") e registra Medidas de proteção imediatas |
| Enxergar padrões sem expor pessoas | Indicadores agregados, com supressão de grupos com menos de cinco manifestações |
| Transformar dados em ação | Ações preventivas a partir de Indicador do canal, Padrão em vários casos, Auditoria ou inspeção, Treinamento ou cultura ou Mudança de lei ou política, com responsável, prazo e verificação |
| Envolver SESMT e CIPA | Guia de tratamento da categoria de saúde e segurança, com as referências NR-1 e NR-5 exibidas na tela do caso |
As ações preventivas registram o que a organização decidiu fazer sobre o conjunto de relatos. Elas nunca são ligadas a um caso individual e não são um diagnóstico de saúde de ninguém. A contratação do canal não substitui o gerenciamento de riscos nem comprova, isoladamente, atendimento à NR-1.
LGPD
| Princípio ou obrigação | Como o NearOne Trust apoia |
|---|---|
| Finalidade e necessidade | Três formas de identificação. No modo anônimo, nenhum dado de identificação é pedido nem guardado. Envolvidos são registrados por papel e função ou área, e o nome só quando indispensável |
| Segurança | Identidade e anexos cifrados, segundo fator obrigatório para abrir denúncias, isolamento por organização, quarentena e antivírus nos arquivos. Veja Segurança e privacidade |
| Acesso por necessidade | Papéis, escopo por empresa, fila protegida com acesso nominal, impedimentos por conflito de interesse e permissão específica para identidade sigilosa. Veja Papéis e permissões |
| Prestação de contas | Acessos registrados em cada caso (quem abriu, leu, consultou a identidade, exportou, com motivo), em registros que só aceitam inclusões |
| Eliminação ao fim do tratamento | Retenção configurável, guarda de preservação e descarte autorizado, que apaga o conteúdo e mantém o registro do fato |
| Minimização no compartilhamento | Exportação de caso sem identidade por padrão. Pacote de evidências sem texto de relatos, identidade, protocolo ou e-mails. Avisos externos sem conteúdo |
| Incidentes com dados pessoais | Categoria Privacidade e vazamento de dados, com fluxo que aciona o encarregado (DPO) desde a triagem e avalia a comunicação à ANPD e aos titulares (referência exibida na tela: LGPD, art. 48) |
| Uso de IA | Triagem por IA desligada por padrão e ativada por organização e canal. O modelo não recebe identidade, contato, arquivos nem nomes da equipe. A classificação automática só vale para casos ainda intocados, nunca reduz a proteção, fica registrada em nota interna e pode ser desfeita. A IA não decide o resultado da apuração |
Os papéis de controlador e operador, os prazos de conservação e os procedimentos para titulares são definidos pela organização na implantação. Veja Implantação.
Integridade e anticorrupção
O fluxo Integridade (fraude, corrupção, conflito de interesses) coloca esses relatos na fila protegida, orienta preservar documentos e registros antes de qualquer contato, avaliar apoio jurídico ou de auditoria e avaliar a comunicação a autoridades. As referências exibidas na tela do caso são a Lei 12.846/2013 (Lei Anticorrupção) e o Decreto 11.129/2022 (programa de integridade).
Boas práticas de canais de denúncia
Um canal de denúncias só funciona se as pessoas confiarem nele, se quem apura for imparcial e se quem relata estiver protegido. Esses princípios aparecem em normas técnicas e guias de integridade. O NearOne Trust não emite certificação nem certifica a organização, mas oferece recursos concretos para cada princípio:
| Princípio | Recurso que apoia |
|---|---|
| Confiança: quem relata acredita que será ouvido e protegido | Canal sem conta e sem rastreamento, anonimato opcional, protocolo e chave, resposta e conversa com a equipe |
| Imparcialidade: quem apura não tem interesse no resultado | Equipe protegida independente da administração, Alternativa para conflito de interesse, impedimentos por caso, confirmação de conflito na triagem |
| Proteção: contra retaliação e exposição | Fila protegida, identidade separada e cifrada, categoria Retaliação, medida Acompanhamento contra retaliação |
| Tratamento estruturado | Etapas, prazos por categoria, análise com alegações, diligências, parecer e medidas, resultado sustentado pelas alegações |
| Melhoria contínua | Indicadores, Ações preventivas e causa raiz registrada na conclusão |
| Registro | Histórico, versões da análise, acessos registrados e pacote de evidências |
Evidências do programa
Quando uma fiscalização, auditoria ou processo pede "mostre o seu programa de denúncias", você não deve entregar os relatos. Para isso existe Organização → Evidências: um pacote com os registros do programa, sem texto de relatos nem identidade.
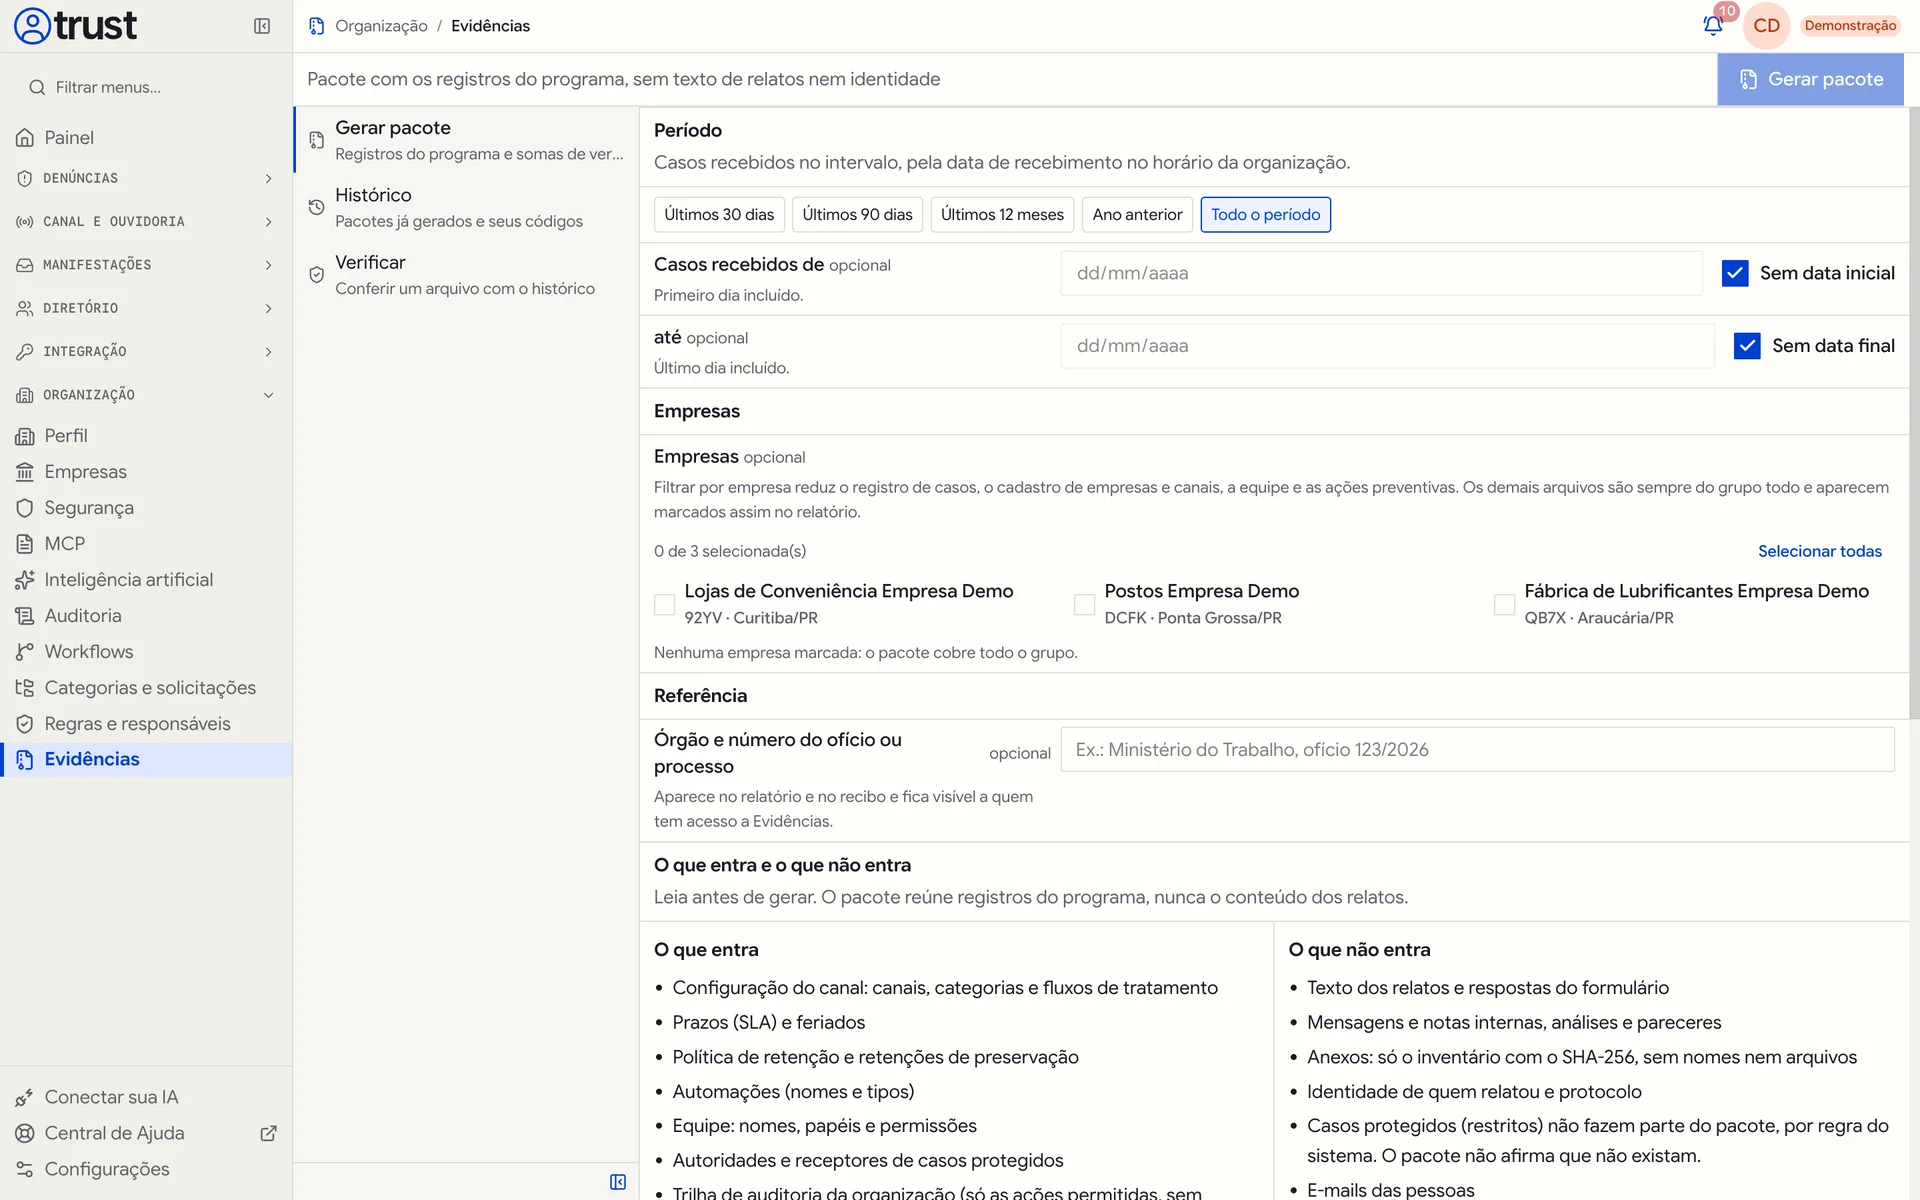
O que entra e o que não entra
| O que entra | O que não entra |
|---|---|
| Configuração do canal: canais, categorias e fluxos de tratamento | Texto dos relatos e respostas do formulário |
| Prazos (SLA) e feriados | Mensagens e notas internas, análises e pareceres |
| Política de retenção e retenções de preservação | Anexos: só o inventário com o SHA-256, sem nomes nem arquivos |
| Automações (nomes e tipos) | Identidade de quem relatou e protocolo |
| Equipe: nomes, papéis e permissões | Casos protegidos (restritos) |
| Autoridades e receptores de casos protegidos | E-mails das pessoas |
| Trilha de auditoria da organização (só as ações permitidas, sem detalhes) | Chaves e endereços de integração |
| Registro de casos: datas, etapas, fase, resultado, responsável e prazo | |
| Eventos e etapas dos casos, sem texto | |
| Acessos aos casos e descartes | |
| Ações preventivas | |
| Indicadores com proteção estatística | |
| Relatório em PDF, manifesto e somas de verificação |
Por regra do sistema, casos protegidos (restritos) não fazem parte do pacote, mesmo que você tenha acesso nominal a eles. O pacote não afirma que eles não existam.
Como gerar
- Tenha um papel com a permissão
reporting.evidence.exporte acesso a todas as empresas. O titular não recebe essa permissão automaticamente. - Em Gerar pacote, escolha o Período (atalhos Últimos 30 dias, Últimos 90 dias, Últimos 12 meses, Ano anterior ou Todo o período).
- Opcionalmente, filtre Empresas e informe a Referência (órgão e número do ofício ou processo), que aparece no relatório e no recibo.
- Leia O que entra e o que não entra, marque a confirmação e clique em Gerar pacote. A geração exige segundo fator, fica registrada com o seu nome e avisa os titulares.
- Baixe o ZIP na hora: o NearOne Trust guarda só os códigos de verificação, não o arquivo. Baixe também o recibo.
O que o pacote prova e o que não prova
O pacote traz somas de verificação SHA-256 de cada arquivo, do manifesto e do pacote inteiro, também registradas no recibo e no Histórico.
- Prova que cada arquivo, e o pacote inteiro, é idêntico ao que o NearOne Trust gerou naquele momento: se um único byte mudar, a soma muda.
- Não prova que os registros são verdadeiros, que não foram alterados antes da geração, nem que o programa cumpre qualquer norma. Não substitui perícia, auditoria ou parecer jurídico. Datas e horas são as do servidor do NearOne Trust, sem carimbo de tempo de terceiros.
Para conferir um pacote recebido, use a área Verificar ou as instruções do arquivo README_VERIFICACAO.txt incluído no pacote. Informe o SHA-256 do pacote à fiscalização por um canal separado do arquivo, por exemplo no recibo impresso.
Exportar um único caso
Quando a fiscalização pede um caso específico, use Exportar para fiscalização, no painel do caso (permissão reporting.cases.export). O pacote reúne apenas o que você já pode ler, tem manifesto de integridade e sai sem identidade por padrão. Cada exportação exige um motivo e fica registrada nos Acessos registrados do caso antes de o arquivo ser entregue.
Checklist de conformidade na implantação
- Categorias habilitadas em Categorias conforme os riscos da empresa.
- Equipe protegida com triagem, quem concede acesso e alternativa independente.
- Segundo fator ativado para toda a equipe.
- Prazos revisados em Prazos e políticas e feriados cadastrados.
- Retenção definida com o jurídico.
- Canal divulgado com cartaz, link e QR code.
- Rotina periódica de Indicadores e Ações preventivas.
- Responsável pelo pacote de Evidências definido.
Veja o roteiro completo em Implantação.