Organização e empresas
No NearOne Trust, a organização é o seu grupo econômico ou a sua conta como um todo. Dentro dela ficam as empresas: cada CNPJ (matriz ou filial) que o canal de denúncias atende. Essa separação permite que um grupo com várias razões sociais tenha um só programa de integridade, mas trate e enxergue cada relato no contexto da empresa certa.
Perfil da organização
Onde: menu Organização › Perfil.
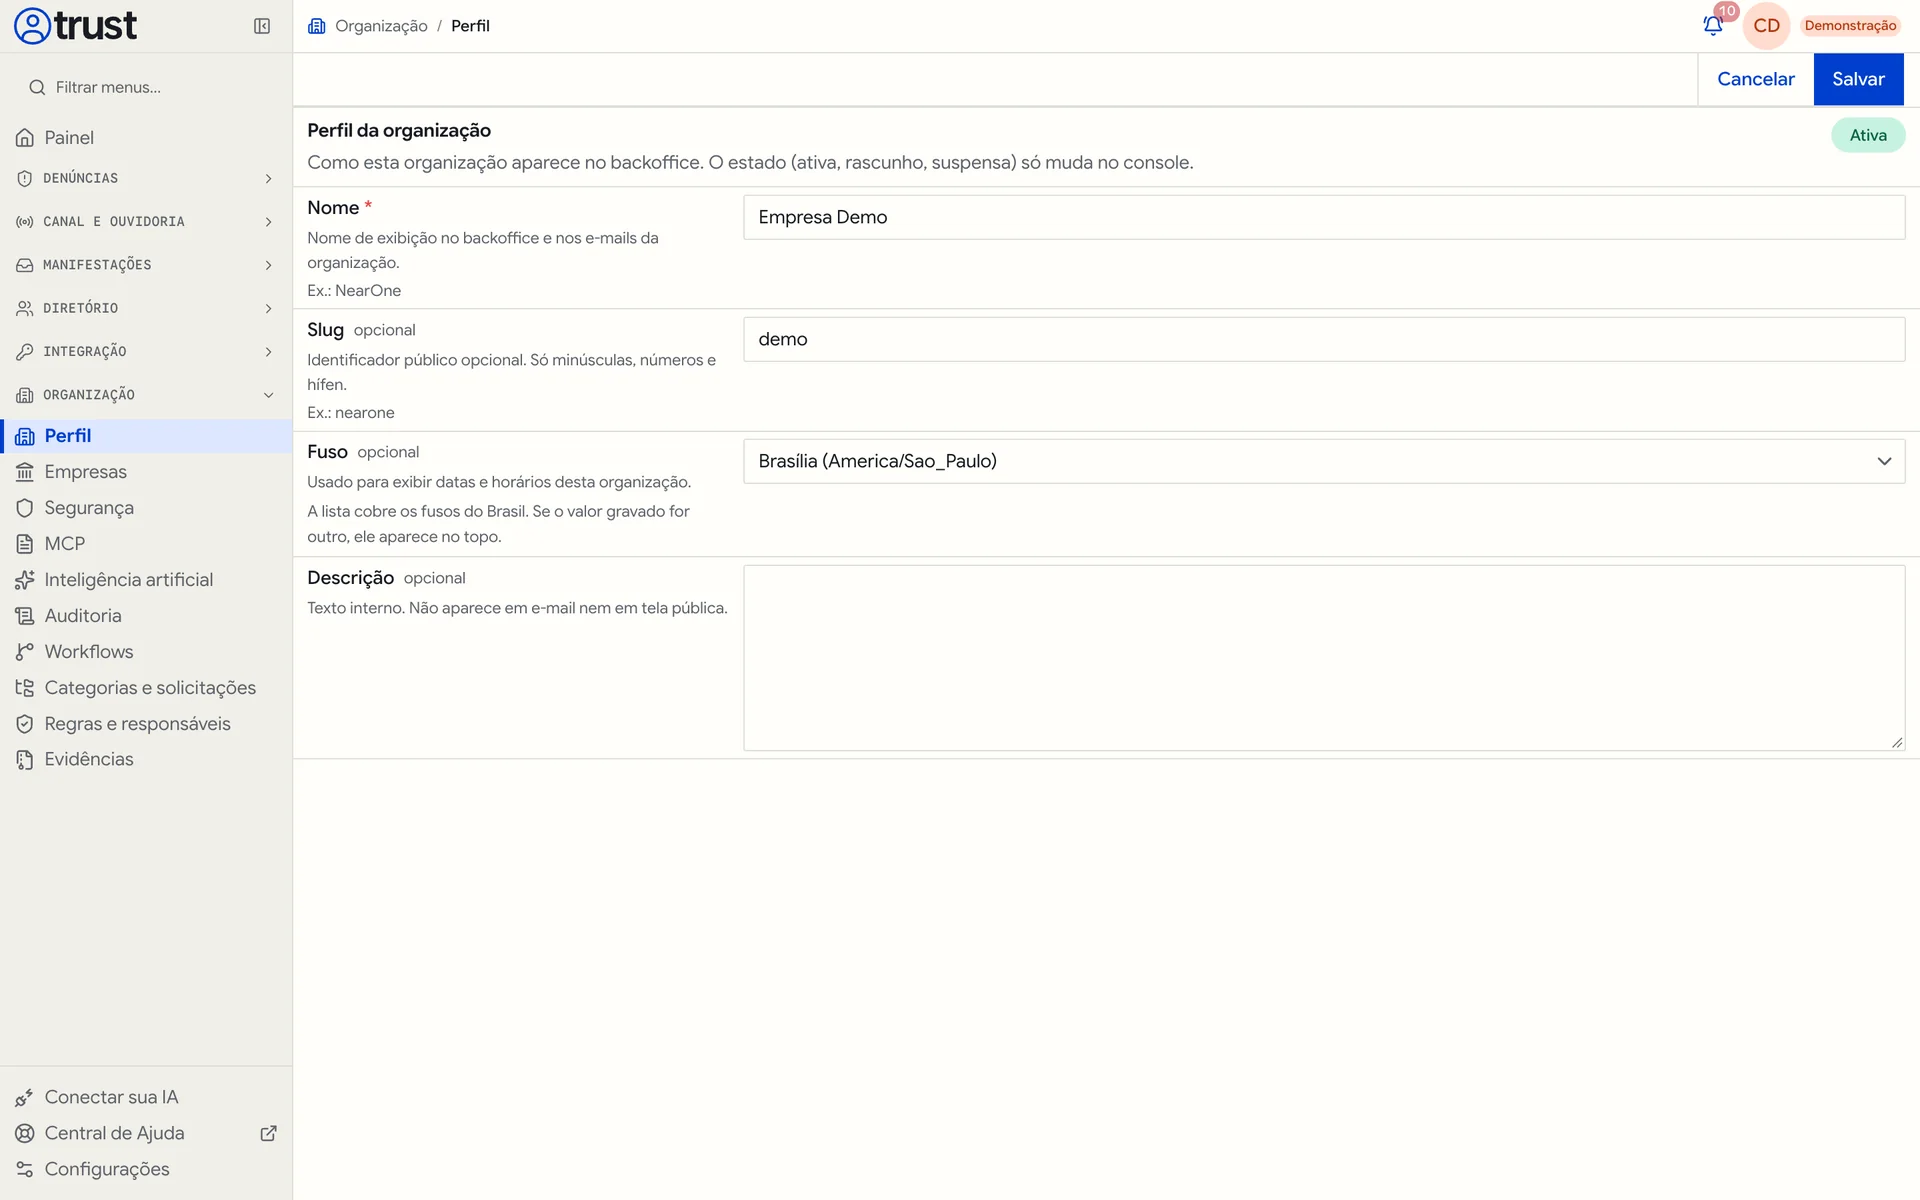
| Campo | O que é | Cuidados |
|---|---|---|
| Nome | Nome de exibição no backoffice e nos e-mails da organização | Até 120 caracteres |
| Slug | Identificador público da organização | Só minúsculas, números e hífen (até 63). É obrigatório para publicar canais, porque forma o link público |
| Fuso | Fuso usado para exibir datas e horários desta organização | A lista cobre os fusos do Brasil. A contagem de prazos e indicadores usa o Fuso horário de Organização › Regras e responsáveis: mantenha os dois iguais |
| Descrição | Texto interno | Não aparece em e-mail nem em tela pública |
O selo ao lado do título mostra o estado da organização (Ativa, Rascunho ou Suspensa). Esse estado é controlado pela NearOne e não pode ser alterado por aqui.
O slug compõe os links públicos (por exemplo canal.trust.nearone.com.br/c/sua-empresa). Trocar depois de divulgar invalida cartazes impressos e QR codes já distribuídos.
Alterar o perfil exige a permissão identity.organization.update.
Empresas
Onde: menu Organização › Empresas.
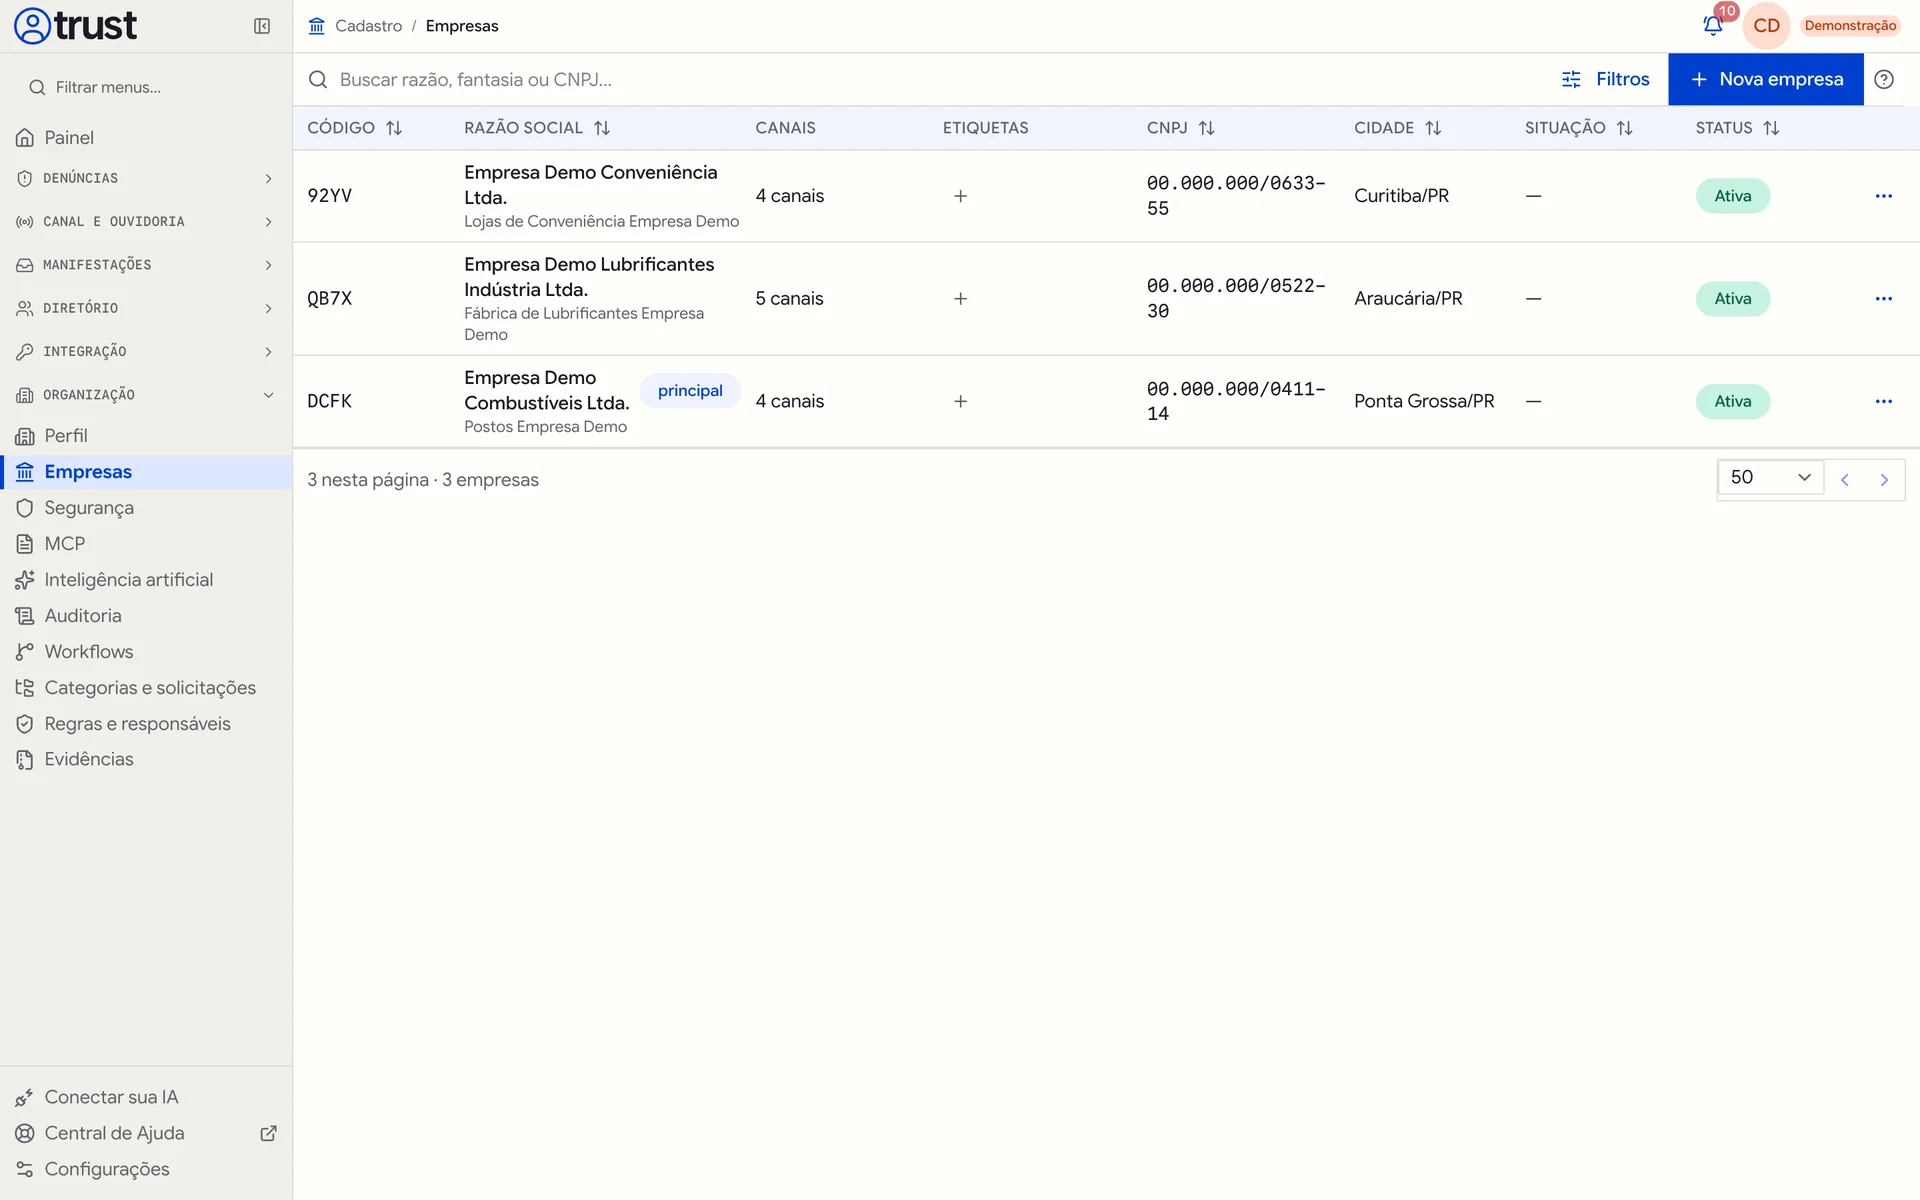
Toda denúncia pertence a uma empresa. É isso que permite:
- dar a uma pessoa acesso só aos relatos da unidade dela;
- garantir que cada empresa atendida tenha alguém na equipe protegida para receber os casos;
- ler indicadores por empresa.
Cadastrar uma empresa
- Clique em Nova empresa.
- Digite o CNPJ (14 caracteres). Ao completar, o sistema consulta a Receita e preenche a ficha. Se aparecer Dados da Receita aplicados, confira os dados; se aparecer Receita indisponível, preencha manualmente.
- Revise as seções Identificação, Contato, Endereço, Fiscal, Agrupamento e Interno.
- Clique em Criar empresa. A empresa recebe um Código curto gerado automaticamente.
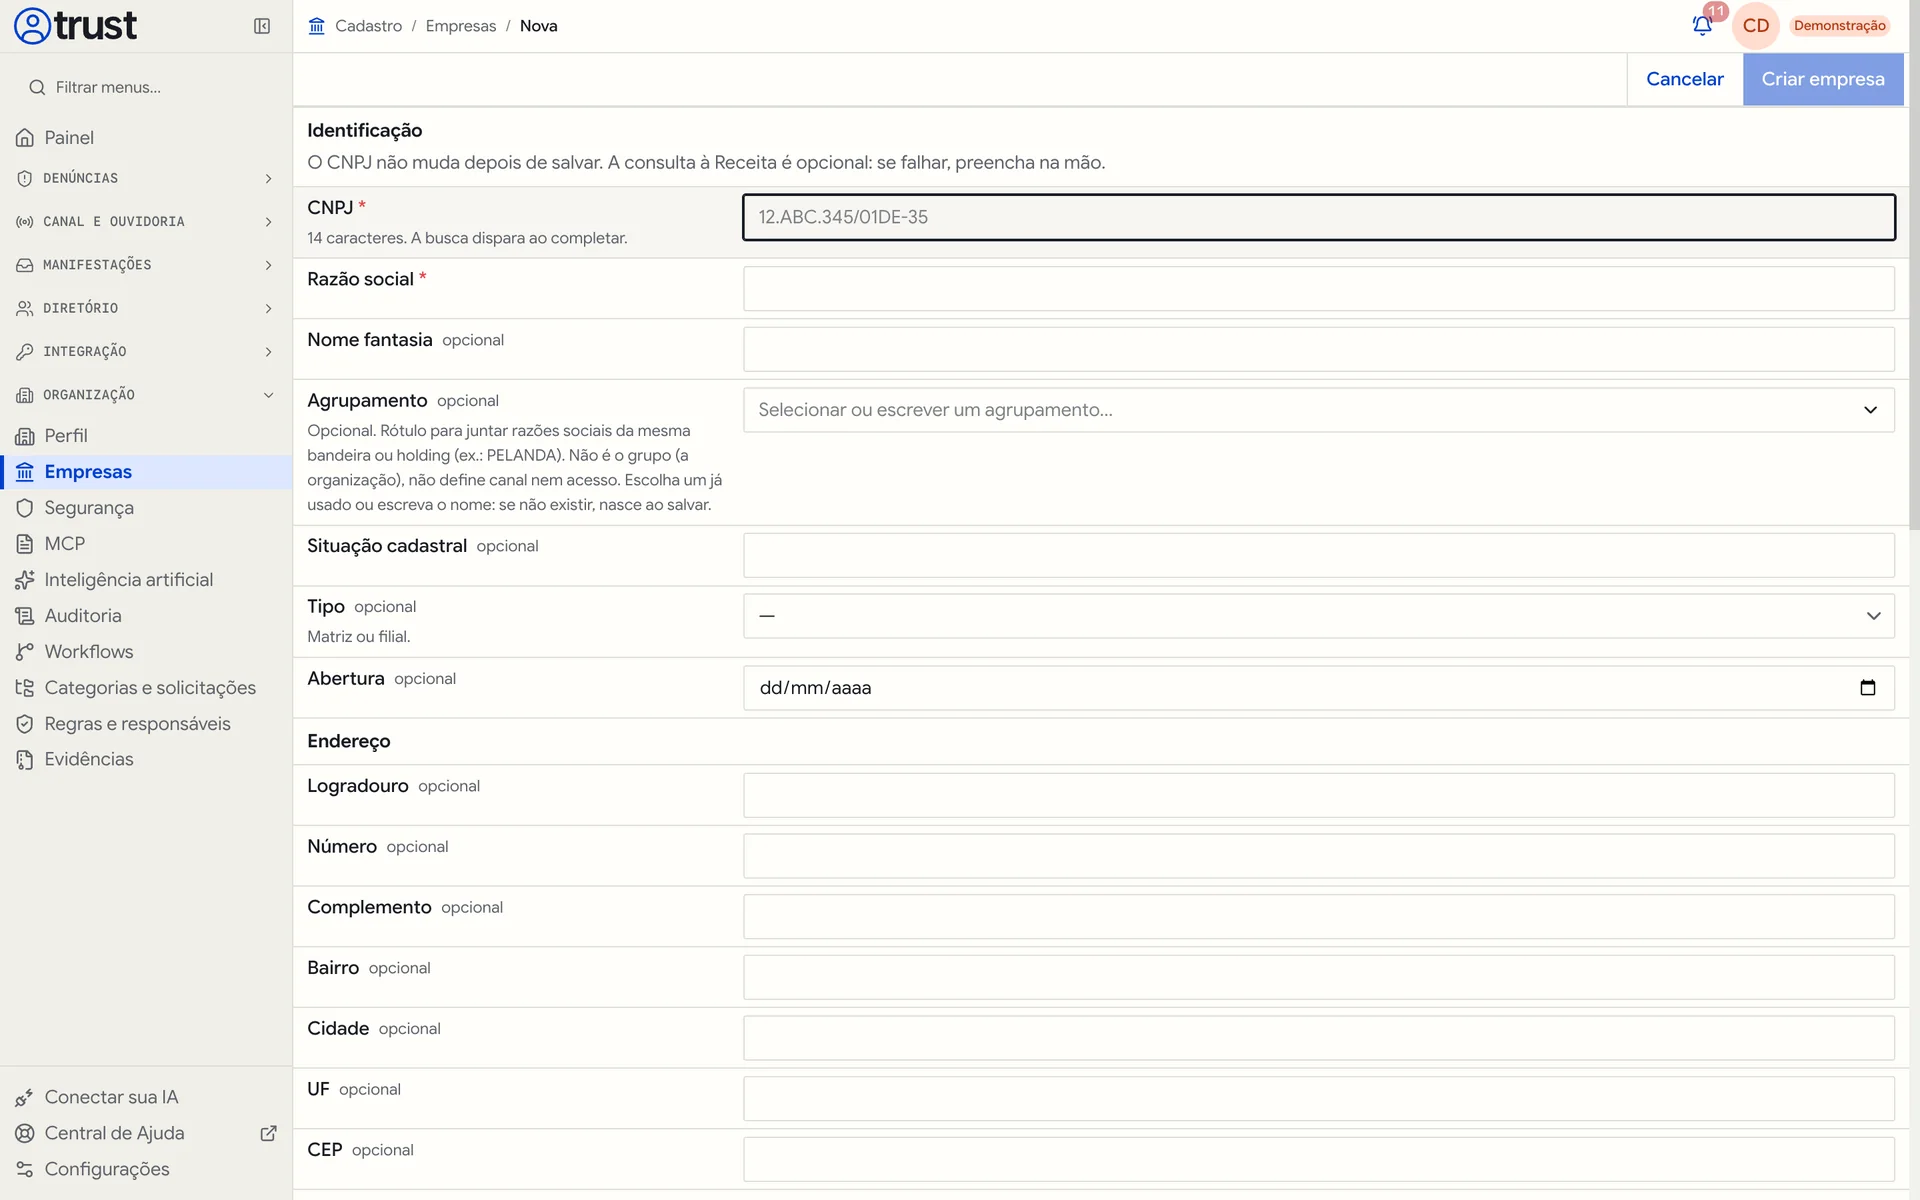
O CNPJ e o código da empresa são fixos. Se cadastrou o CNPJ errado, crie a empresa correta e inative a errada.
Campos que merecem atenção
| Campo | Para que serve |
|---|---|
| Tipo | Matriz ou filial |
| Principal | No máximo uma empresa principal por organização. A primeira cadastrada já nasce como principal |
| Agrupamento | Rótulo opcional para juntar razões sociais da mesma bandeira ou holding. Não define canal nem acesso |
| Metadados | Pares chave e valor livres para integrar com outros sistemas (ERP, folha, SST). Ex.: chave soc, valor 202599 |
| Status | Ativa ou Inativa. Só empresas ativas aparecem para quem relata |
A ficha da empresa
Ao abrir uma empresa, você encontra três abas:
| Aba | O que mostra |
|---|---|
| Dados | A ficha cadastral |
| Contatos | Quem atende por esta empresa: uma pessoa, um departamento como RH, ou só um telefone |
| Canais e acesso | Os canais de denúncia que atendem a empresa e Quem recebe os relatos |
Na aba Canais e acesso, um aviso Ninguém na equipe protegida tem acesso a esta empresa significa que um canal publicado não conseguiria entregar os casos protegidos daquela empresa a ninguém. Resolva em Membros, papéis e grupos ou em Equipe protegida.
Permissões: identity.companies.read, identity.companies.create, identity.companies.update e identity.companies.delete.
Segurança da organização
Onde: menu Organização › Segurança.
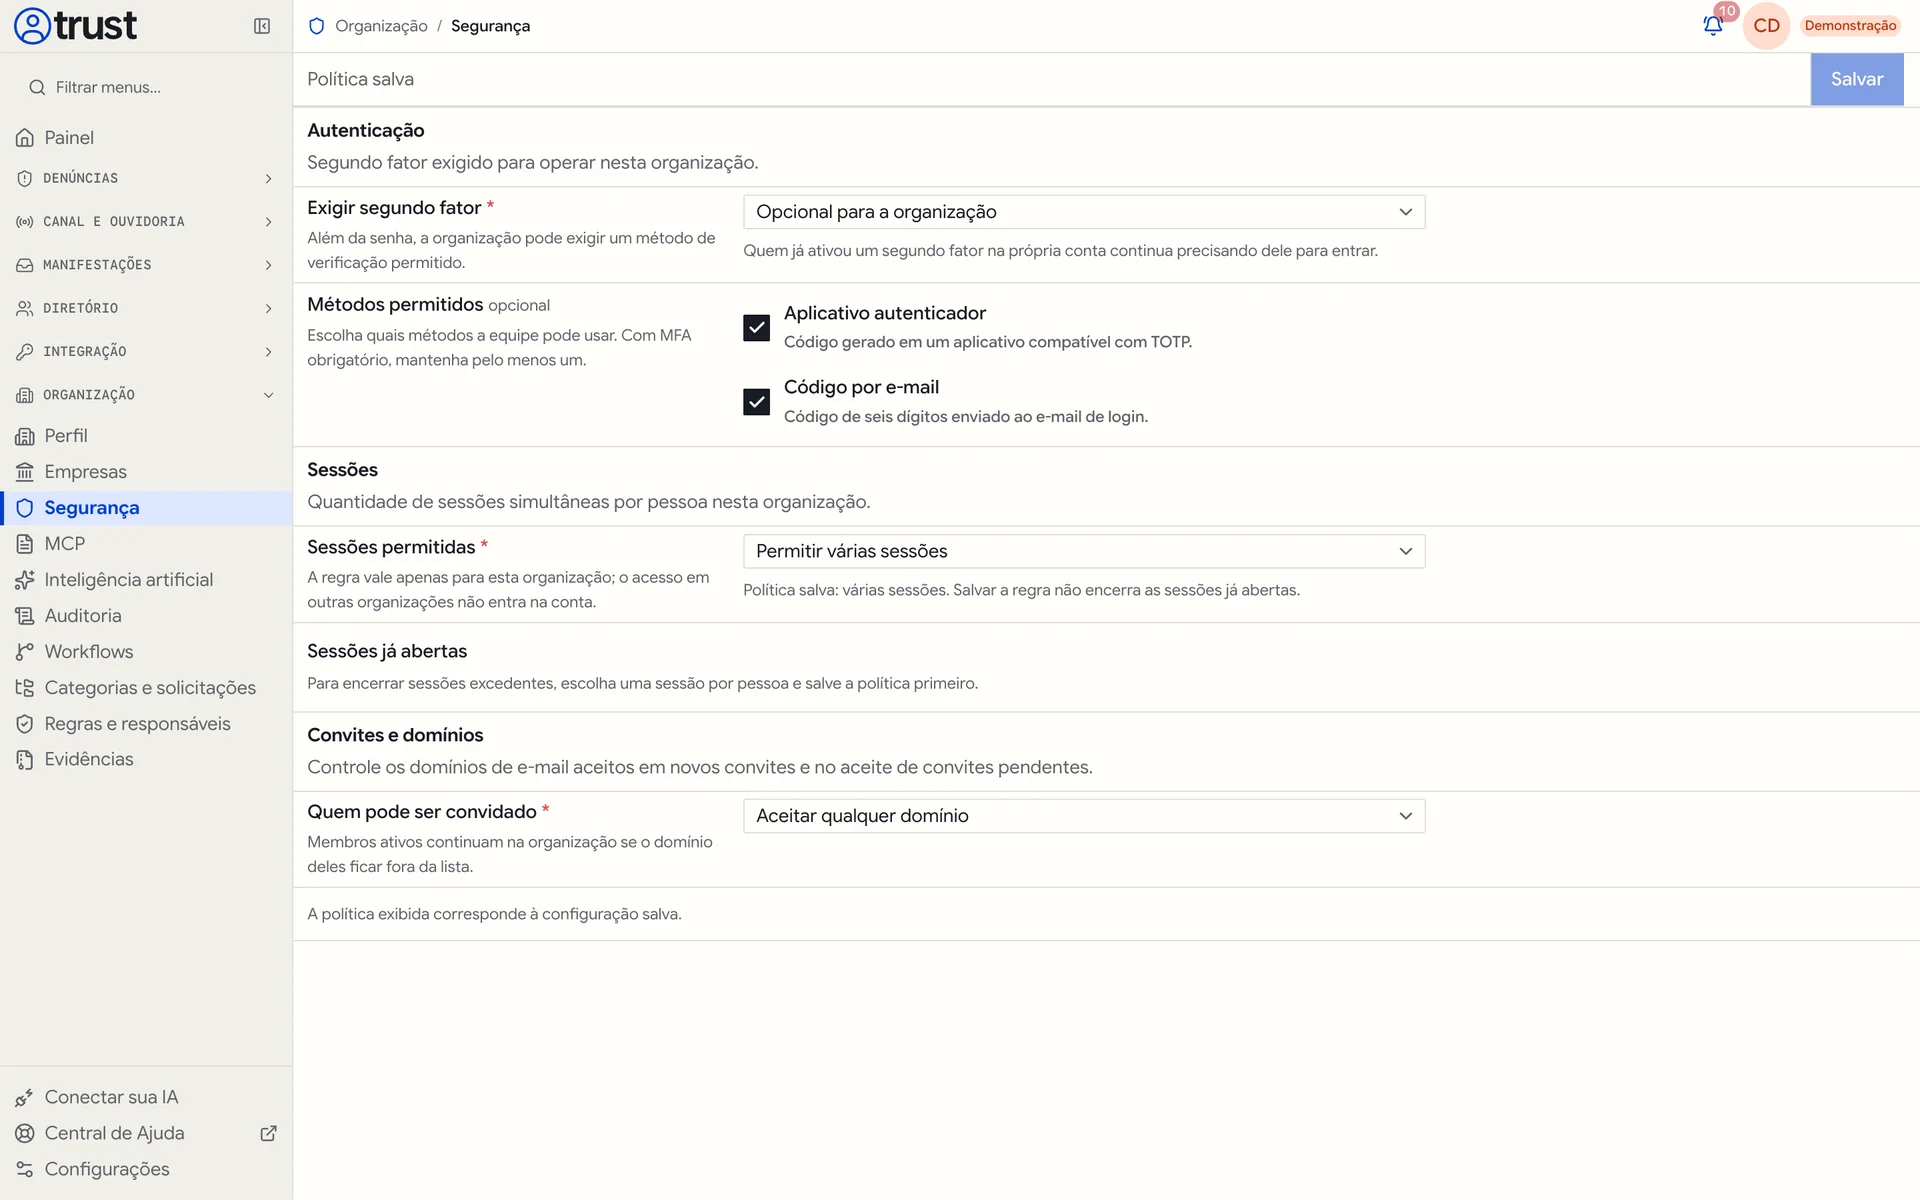
A tela tem três seções. As alterações só entram em vigor depois de Salvar.
Autenticação
| Opção | Valores |
|---|---|
| Exigir segundo fator | Opcional para a organização ou Obrigatório para todos os membros |
| Métodos permitidos | Aplicativo autenticador (código TOTP) e Código por e-mail (seis dígitos enviados ao e-mail de login) |
Com MFA obrigatório, mantenha pelo menos um método marcado.
Independentemente desta política, abrir, ler ou operar um caso de denúncia exige que a pessoa tenha confirmado um segundo fator na sessão. A política da organização decide se o MFA é exigido também para o restante do sistema.
Sessões
| Opção | Efeito |
|---|---|
| Permitir várias sessões | A pessoa pode estar conectada em mais de um dispositivo |
| Permitir uma sessão por pessoa | Só uma sessão por pessoa nesta organização |
Ao mudar para uma sessão por pessoa, salve a política e use Aplicar política salva: o sistema encerra as sessões excedentes e mantém a mais recentemente usada de cada pessoa.
Convites e domínios
Em Quem pode ser convidado, escolha Aceitar qualquer domínio ou Aceitar somente os domínios selecionados (por exemplo empresa.com.br). A regra vale para novos convites e para o aceite de convites pendentes. Membros ativos continuam na organização mesmo se o domínio deles ficar fora da lista.
Para equipes que tratam denúncias, use Obrigatório para todos os membros, Aplicativo autenticador e restrinja os convites ao domínio corporativo. Isso reduz o risco de uma conta pessoal ou comprometida acessar o canal.
Alterar esta tela exige a permissão identity.organization.manage_security. Quem não tem a permissão vê a política em Somente leitura.
Na API
Os mesmos cadastros estão disponíveis na API em Organização e Empresas. Veja a introdução à API.